重點整理
WordPress 網站最常遇到的攻擊是暴力破解登入、SQL 注入,以及外掛漏洞與供應鏈攻擊,漏洞多半出在外掛而非核心。本文比較 Wordfence、Sucuri、Solid Security(現名 Kadence Security)三款資安外掛,並整理基本防護與被駭後的處理步驟。
WordPress 為什麼是駭客鎖定的頭號目標?
根據 2026 年最新的資安情報,WordPress 生態圈的漏洞揭露量持續飆升,光是 2025 年就發現超過一萬起漏洞,其中超過九成集中在外掛程式,而非 WordPress 核心本身。更驚人的是,不少漏洞不需要登入帳號就能被利用;而且被大量利用的高風險漏洞,從公開到開始大規模攻擊的時間中位數只有五個小時,留給網站主的反應時間非常短。也因為 WordPress 高度依賴第三方外掛與佈景主題的生態系,只要其中一個環節出包,就可能牽連上百萬個網站。
WordPress 網站常見的攻擊手法有哪些?
了解敵人怎麼進攻,才能對症下藥。目前最常見的攻擊手法包括:
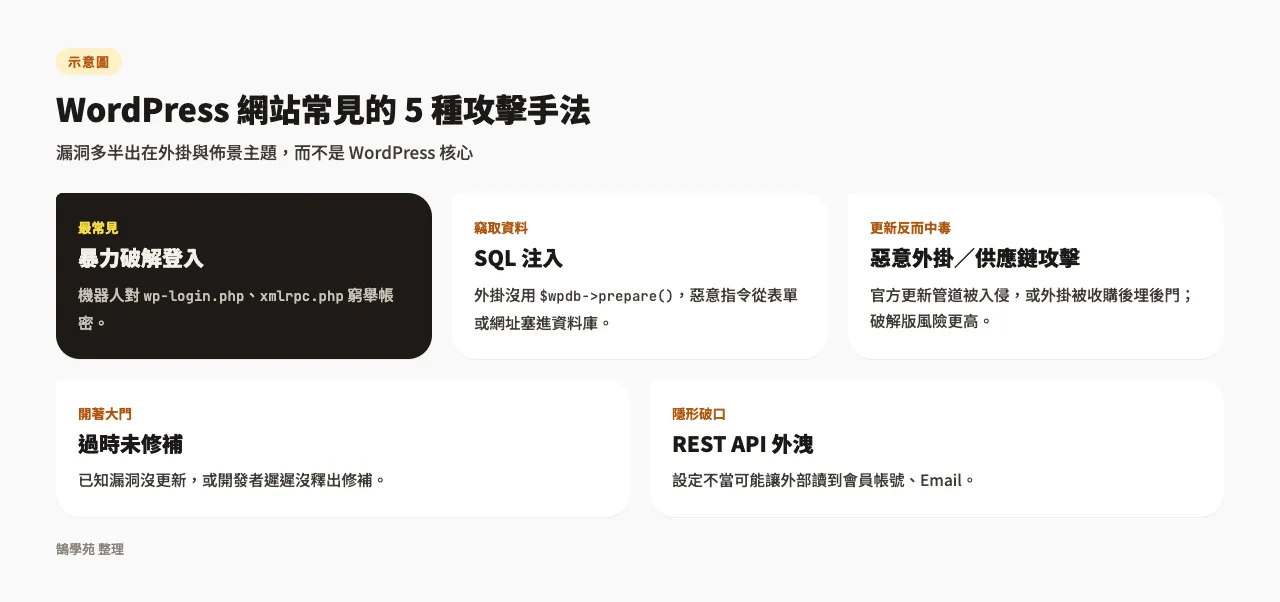
- 暴力破解登入(Brute Force):針對 wp-login.php 或 xmlrpc.php 用機器人窮舉帳號密碼,2026 年甚至出現結合 AI 模擬真人操作節奏的暴力破解手法,讓傳統防護規則更難偵測。
- SQL Injection(資料庫注入攻擊):外掛程式若沒有正確使用 $wpdb->prepare() 處理資料庫查詢,攻擊者就能透過表單或網址參數塞入惡意 SQL 指令,竊取或竄改資料庫內容,是常見的攻擊類型之一。
- 惡意外掛與佈景主題(含供應鏈攻擊):2026 年上半年接連爆出重大供應鏈事件,例如 6 月曝光的 ShapedPlugin 事件,攻擊者入侵這家外掛商的建置與發布流程,在 Smart Post Show Pro、Real Testimonials Pro 等付費版外掛的官方更新裡植入後門,用戶正常更新反而中毒;4 月則有 Essential Plugin 事件,整批外掛被轉賣後,新買主在 2025 年下半年的更新裡埋入後門,潛伏超過半年才在 2026 年 4 月啟動,WordPress.org 隨即關閉下架相關外掛。使用來路不明的「破解版」外掛與主題風險更高,經常內建後門。
- 過時外掛與漏洞未修補:許多開發者收到漏洞通報後遲遲不釋出修補版本,2026 年統計顯示有將近半數漏洞在公開揭露當下仍無官方修補,若網站主沒有養成即時更新習慣,等於長期開著大門讓人進出。
- REST API 與後台端點外洩:設定不當的 REST API 可能讓外部直接讀取會員帳號、Email 等敏感資訊,成為資料外洩的隱形破口。
主流資安外掛比較:Wordfence、Sucuri、Kadence Security(原 Solid Security)
市面上資安外掛百百種,但真正被廣泛使用、口碑穩定的主要就是這三款,各自的防護邏輯不太一樣:
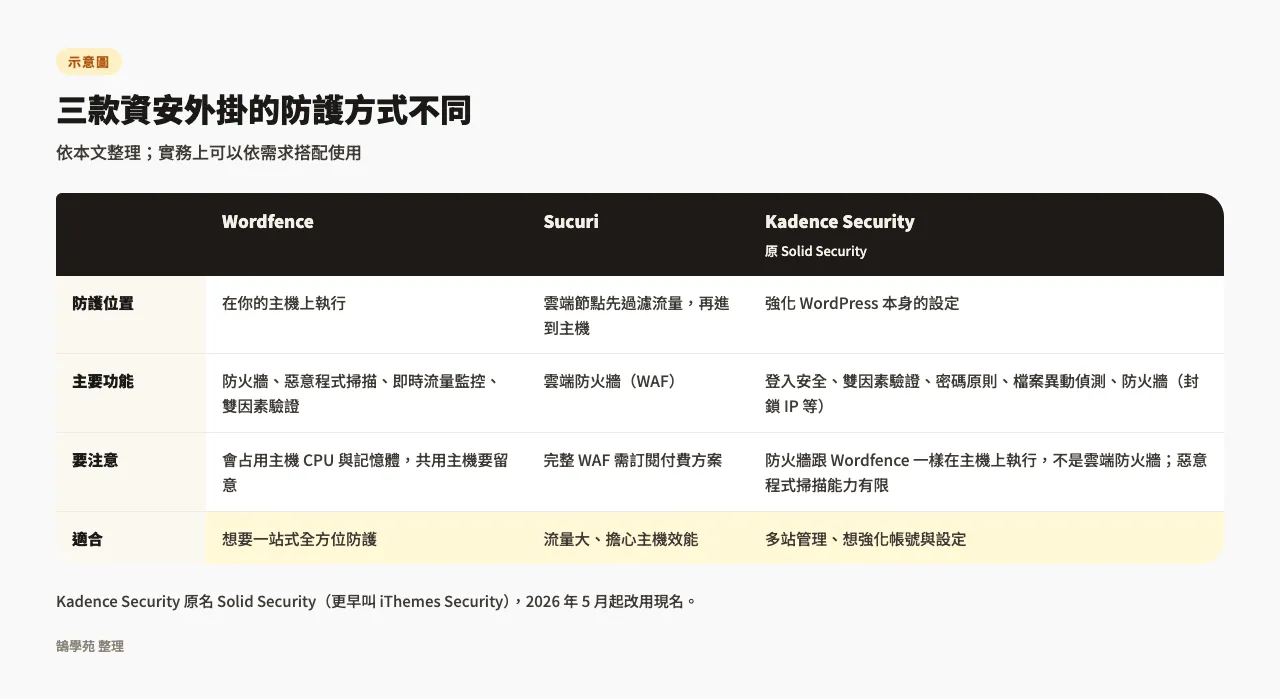
- Wordfence:安裝量超過五百萬,是目前功能最齊全的免費資安外掛,內建防火牆、惡意程式掃描、即時流量監控與雙因素驗證。不過因為防護機制直接跑在你的主機上,會吃掉一定的 CPU 與記憶體,共用主機環境要留意效能負擔。
- Sucuri:主打雲端防火牆,流量會先經過 Sucuri 的雲端節點過濾掉惡意攻擊,才進到你的主機,等於幫伺服器分擔壓力、幾乎零負載,但完整的 WAF 防火牆功能需要另外訂閱付費方案才能使用。
- Kadence Security(原名 Solid Security,更早叫 iThemes Security;2026 年 5 月起在 wordpress.org 改用現名):主打「強化 WordPress 設定體質」而非攔截流量,例如登入安全、雙因素驗證、密碼原則、檔案異動偵測,近期也與 Patchstack 合作,能在官方修補上線前先行阻擋已知漏洞的攻擊手法。它也有防火牆功能(例如封鎖 IP),但跟 Wordfence 一樣是在主機上執行,不是雲端防火牆;內建的網站掃描主要是檢查有沒有被 Google 列入封鎖名單,惡意程式掃描能力相對有限。
簡單來說,Wordfence 適合想要「一站式」全方位防護的網站;Sucuri 適合流量大、擔心主機效能的網站;Kadence Security 則適合多站管理、想從根本強化帳號與設定安全的網站主。實務上不少資安顧問建議依需求「搭配使用」,例如雲端防火牆搭配後台設定強化外掛,而不是單押一款就以為天下太平。
除了裝外掛,你還能做的基本防護
資安外掛只是其中一道防線,真正決定網站安全體質的,其實是這些基本功:
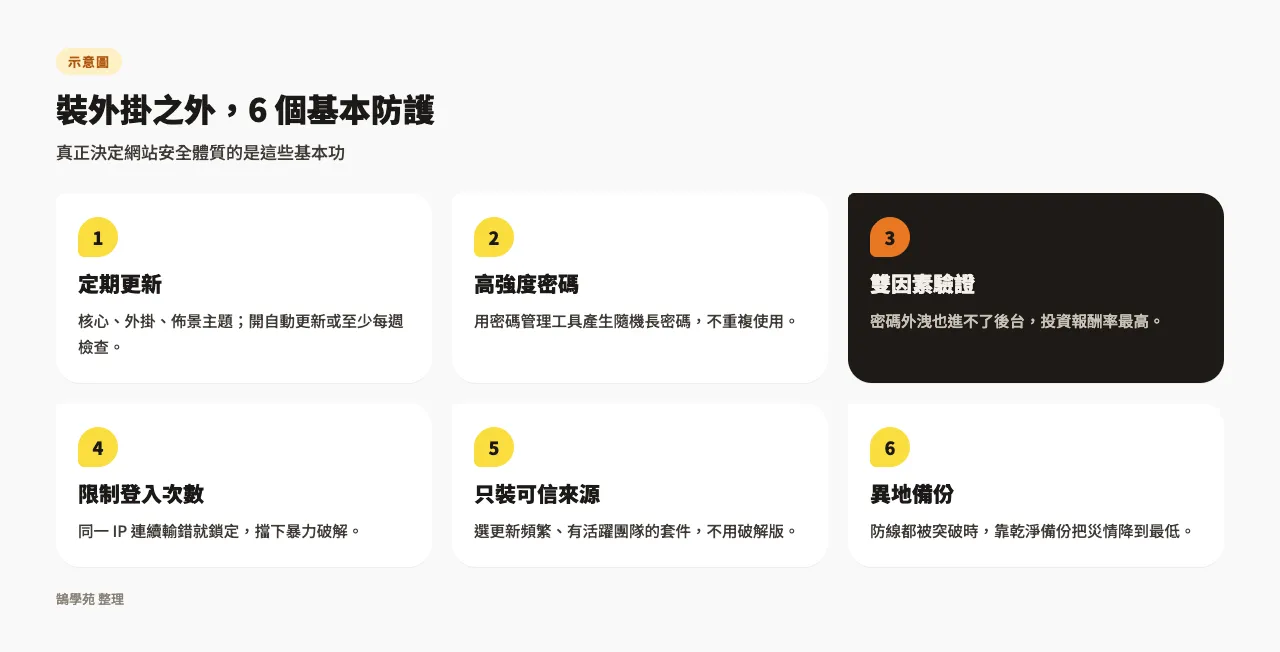
- 定期更新核心、外掛與佈景主題:多數入侵事件都源自「早就有修補程式,但沒人去更新」,建議開啟自動更新或至少每週檢查一次。
- 使用高強度且不重複使用的密碼:搭配密碼管理工具產生隨機長密碼,避免所有帳號共用同一組密碼。
- 啟用雙因素驗證(2FA):就算密碼外洩,攻擊者沒有你手機上的驗證碼也進不去後台,是目前投資報酬率最高的單一防護措施。
- 限制登入嘗試次數:像 Limit Login Attempts Reloaded 這類外掛啟用安裝數已超過一百萬,能在同一 IP 連續輸錯密碼後自動鎖定,有效擋下暴力破解。
- 只安裝來源可信的外掛與主題:優先選擇更新頻繁、評價高、且有活躍開發團隊的套件,絕對不要使用來路不明的「破解版」。
- 定期異地備份:就算前面的防線都被突破,只要有乾淨的備份,也能快速把災情降到最低。
網站不幸中鏢了?被駭後的處理步驟
萬一真的發現網站被竄改、跳出不明廣告或被 Google 標示「這個網站可能已遭駭」,建議依照以下順序處理:
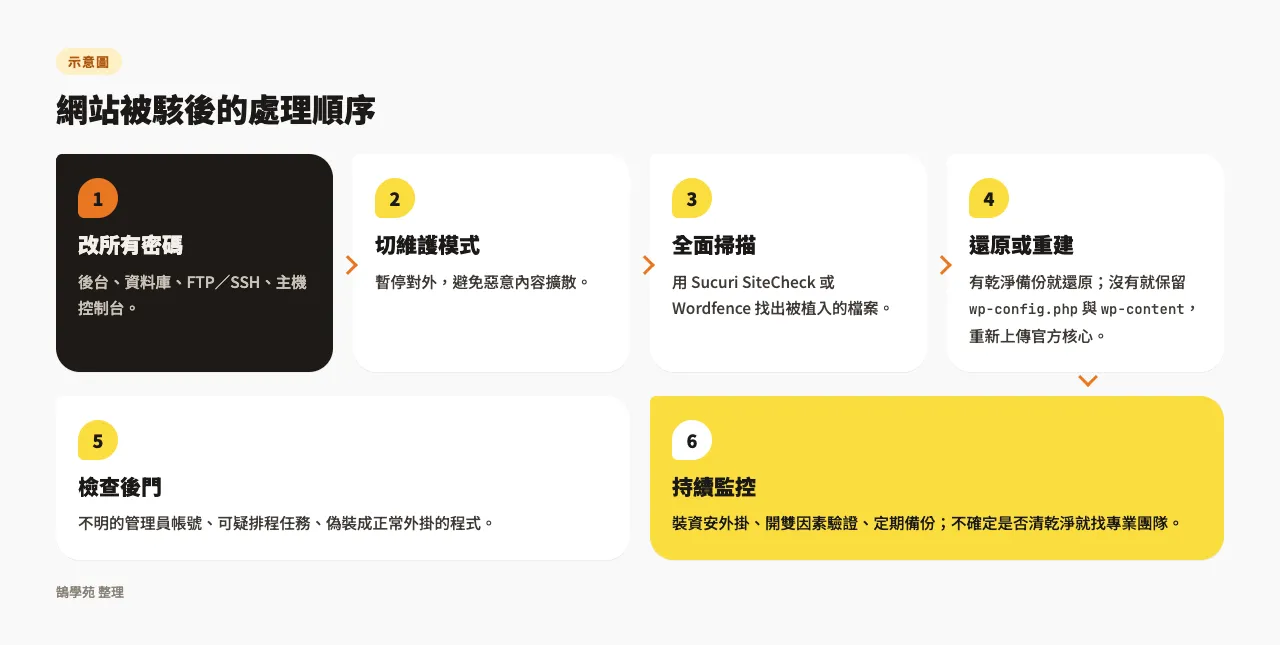
- 先冷靜,立即更改所有相關密碼:包含 WordPress 後台、資料庫、FTP/SSH 與主機控制台的密碼,避免駭客持續用同一組帳密進出。
- 將網站切換為維護模式:暫時阻擋一般訪客瀏覽,避免惡意內容持續擴散或影響 SEO 評分。
- 用掃毒工具全面掃描:透過 Sucuri SiteCheck 或 Wordfence 等工具掃描找出被植入的惡意檔案與程式碼位置。
- 若有乾淨備份,優先復原:回復到中毒之前的版本,之後再把核心、外掛、佈景主題全部更新到最新版。
- 若無備份,手動清除並重建核心檔案:保留 wp-config.php 與 wp-content 資料夾,其餘核心檔案全部刪除後重新上傳官方最新版本,逐一檢查外掛檔案是否被竄改。
- 檢查是否留有後門:留意不明的管理員帳號、可疑的排程任務(cron),以及偽裝成正常外掛的惡意程式,這類後門經常會潛伏一段時間再啟動。
- 事後持續監控並強化防護:安裝資安外掛、開啟雙因素驗證、定期備份,避免重蹈覆轍。若不確定是否清乾淨,建議尋求專業資安或網站維運團隊協助。
常見問題
WordPress 資安外掛只裝一套就夠了嗎?
不一定。單一外掛通常只能涵蓋部分防護,例如 Wordfence 沒有雲端防火牆、Kadence Security(原 Solid Security)的惡意程式掃描能力有限,實務上建議依需求搭配使用,並搭配定期更新與備份等基本功,才能形成完整防線。
免費版資安外掛夠用嗎?
對小型網站來說免費版通常已具備基本的掃描、防火牆與登入保護功能,但若是電商或會員制網站,建議升級付費方案取得即時惡意程式清除、進階防火牆規則等更完整的服務。
為什麼我明明有裝資安外掛,網站還是被駭?
常見原因是外掛版本過舊、後台密碼太弱沒開雙因素驗證,或使用了來路不明的破解版外掛與主題,資安外掛只能阻擋已知攻擊模式,無法彌補這些基本防護上的漏洞。
網站被駭後,客戶資料外洩該怎麼辦?
除了立即清除惡意程式、更新密碼與修補漏洞外,也應評估是否有個資外洩情形,並依規定通知受影響用戶,同時建議請專業資安團隊協助鑑識,釐清外洩範圍與後續補救措施。
結語
WordPress 資安從來不是裝一套外掛就能一勞永逸的事,而是「外掛防護+基本功+持續更新」三者缺一不可的長期習慣。從這篇文章可以看到,2026 年的攻擊手法越來越狡猾,連付費外掛的官方更新管道都可能被入侵,唯有平時做好備份、更新與帳號安全,才能在意外發生時把損害降到最低。今天的教學就到這裡拉~希望大家持續追蹤 鵠學苑 的教學文章喔!